
A kiberbűnözők módszerei az elmúlt években gyökeresen megváltoztak. Míg korábban a komplex hálózati tűzfalak és a technikai védelem kijátszása volt a fő csapásirány, mára a támadások több mint 90%-a közvetlenül az emberi tényezőt – a gyanútlan munkavállalót – célozza meg. A pszichológiai manipuláció (social engineering), a sürgetés és a megtévesztő e-mailek világában a leghatékonyabb védelmi eszköz a felkészült, éber munkatárs.
A hagyományos, egyszeri tantermi oktatások ideje lejárt. A modern adathalászat elleni védekezés folyamatos, mérhető és a valósághoz igazodó gyakorlati megközelítést igényel.
Miért nem elég a technikai tűzfal? Az adathalászat elleni védelem cégeknek új szintet követel
A vállalati védelmi infrastruktúra hiába rendelkezik a legmodernebb vírusirtókkal és szűrőkkel, ha egyetlen figyelmetlen kattintás elég ahhoz, hogy a támadók átvegyék az uralmat a céges e-mail fiók felett, vagy zsarolóvírust (ransomware) juttassanak a hálózatba.
A kiberbűnözők már rég nem csak hibás magyarsággal megírt, tömeges e-maileket küldenek. A mai fenyegetési környezetben a többcsatornás támadások terjednek:
- Smishing: Csaló SMS-üzenetek.
- Vishing: AI-alapú, szintetizált hanggal vagy hanghívással történő adathalászat.
- Quishing: Megtévesztő QR-kódok elhelyezése fizikailag vagy digitális dokumentumokban.
- MFA-átverések: A kétfaktoros azonosítás megkerülésére irányuló kísérletek.
Emiatt a vállalatok professzionális adathalászat elleni védelme nem merülhet ki a technikai beállításokban – a szervezeti kultúra fejlesztése és a munkavállalói viselkedés tudatos formálása a kiberreziliencia alappilléreivé váltak.
Mi az a phishing szimuláció, és hogyan működik a gyakorlatban?
A phishing szimuláció egy olyan biztonságos, ellenőrzött tesztelési eljárás, amelynek során a vállalat – a munkatársak előzetes figyelmeztetése nélkül – valósághű, de teljesen veszélytelen adathalász üzeneteket küld a dolgozóinak.
A módszer lényege: Nem a hibáztatás vagy a büntetés, hanem a tanulás és az éberség mérése. Ha valaki bedől a tesztnek, a rendszer nem bünteti, hanem azonnal egy 1-2 perces, interaktív mikrotananyaggal mutatja meg neki, milyen gyanús jeleket (pl. eltérő feladó, sürgető megfogalmazás, rejtett link) kellett volna észrevennie.
A többcsatornás adathalászat szimuláció ereje
A piacon egyedülálló Keepnet Human Risk Management Platform nem szorítkozik kizárólag a hagyományos e-mailes tesztelésre. A Keepnet moduláris felépítésének köszönhetően a tesztelések a vállalat teljes fenyegetettségi felületét lefedik:
| Támadási csatorna | Hogyan teszteli a Keepnet adathalászat szimuláció? |
| E-mail (Phishing & Spear Phishing) | Célzott, iparág- és pozícióspecifikus tesztüzenetek automatikus kiküldése. |
| SMS (Smishing) | Csaló mobilüzenetek küldése céges és privát eszközökre. |
| Hanghívás (Vishing) | Mesterséges intelligenciával támogatott, valósághű hanghívások indítása. |
| QR-kód (Quishing) | Csaló QR-kódok elhelyezése plakátokon, e-mailekben vagy dokumentumokban. |
| MFA & Hitelesítő adatok | A munkatársak reakciójának mérése az azonosítási kísérletekre. |
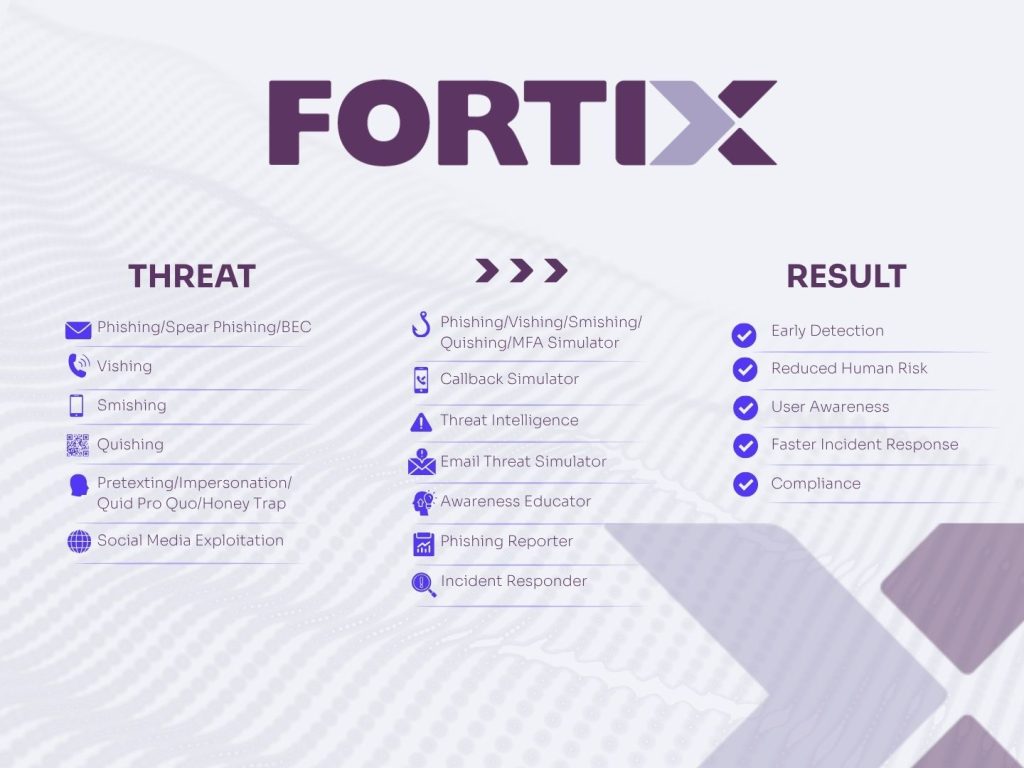
Tényeken alapuló eredmények: Így működik a Keepnet platform a FORTIX támogatásával
Egy sikeres adathalászat szimuláció kampány nem elszigetelt esemény, hanem egy folyamatosan fejlődő ciklus. A nemzetközi adatok és tapasztalatok azt mutatják, hogy a rendszeres szimulációk és az automatizált oktatások hatására:
- Akár 47%-os kockázatcsökkentés érhető el a bevezetést követő első 90 napban.
- 168-szor gyorsabbá válik az incidenskezelés, mivel a gyanús üzeneteket bejelentő gomb (Phishing Reporter) segítségével az AI azonnal, emberi beavatkozás nélkül izolálja a fenyegetést az összes vállalati postaládából.
- 95%-os IT-tehermentesítés érhető el az automatizált elemzési és elhárítási folyamatoknak (Incident Responder) köszönhetően.
📥 Ingyenes iparági esettanulmányok: Kíváncsi rá, hogyan érték el ezeket az eredményeket a piacvezető vállalatok a gyakorlatban? Töltse le ingyenes esettanulmány-gyűjteményünket ide kattintva!
Mérések, automatizáció és NIS2 megfelelőség
A modern kiberbiztonsági szabályozások (például az EU NIS2 irányelve) szigorú követelményeket támasztanak a vállalatok számára a kockázatkezelés és a munkavállalói oktatások területén. A hatóságok és az auditorok felé ma már nem elég felmutatni egy jelenléti ívet egy elméleti képzésről.
A Keepnet platform központi riporting modulja segítségével a vezetőség és a biztonsági csapat bármikor számszerűsített, naprakész képet kap a cég humán kockázati pontszámáról:
- Pontos mérés: Látható, hogy melyik osztály vagy szervezeti egység igényel célzottabb felkészítést.
- Audit-kész dokumentáció: Számszerűsített bizonyíték áll rendelkezésre a folyamatos kockázatcsökkentésről és a szabályozói megfelelőségről.
- Személyre szabott képzési programok: Az Agentic AI segítségével a rendszer automatikusan azoknak ad intenzívebb gyakorlatot, akiknél magasabb a hibázási arány.
Miért a FORTIX a tökéletes partner az adathalászat elleni védekezésben?
A prémium technológiai háttér önmagában még csak a félsiker. A FORTIX több mint 15 éves hazai kiberbiztonsági tapasztalattal, 220+ sikeres projekttel és 18 iparág mély ismeretével támogatja a vállalatokat a Keepnet platform bevezetésében és üzemeltetésében.
A FORTIX szakértői csapata gondoskodik róla, hogy az adathalászati tesztek és oktatási anyagok pontosan a magyar vállalati kultúrához, az adott iparági sajátosságokhoz és a legújabb jogszabályi követelményekhez igazodjanak.
Tegye mérhetővé és golyóállóvá vállalata humán védelmi vonalát!
Ne várja meg, amíg egyetlen figyelmetlen kattintás milliós kárt vagy leállást okoz a cégénél! Ismerje meg közelebbről a Keepnet Human Risk Management platformot, vagy töltse le gyakorlati esettanulmányainkat a megvalósítás részleteiért!
